Những năm qua, thủ đoạn lừa đảo liên quan đến ứng dụng ngân hàng ngày càng tinh vi hơn. Từ thủ đoạn lừa người dùng gửi OTP thô sơ nhất đến việc cài mã độc trong đường link để chiếm quyền kiểm soát điện thoại hoặc các công nghệ tiên tiến như deepfake giả mạo gương mặt để vượt qua bước xác thực của app ngân hàng.
Trong bối cảnh đó, Ngân hàng Nhà nước ban hành Thông tư 77/2025/TT-NHNN (điều chỉnh, bổ sung Thông tư 50) về an toàn bảo mật dịch vụ ngân hàng số. Thông tư áp dụng từ 1/3 và sẽ tác động trực tiếp đến người dùng Mobile Banking.
Điện thoại nào không thể sử dụng app ngân hàng?
Theo quy định mới, ứng dụng Mobile Banking phải tự thoát hoặc dừng hoạt động và thông báo lý do nếu phát hiện một trong ba dấu hiệu sau:
- Thiết bị bị can thiệp hệ thống: Điện thoại đã root (Android), jailbreak (iPhone) hoặc mở khóa bootloader. Các thao tác này giúp mở khóa nhiều tính năng nhưng làm tăng rủi ro nhiễm mã độc và lộ thông tin đăng nhập, ngân hàng.
- Ứng dụng bị sửa hoặc bị cài bản giả: App có dấu hiệu bị chèn mã khi đang chạy để theo dõi, ghi lại dữ liệu, hoặc đã bị chỉnh sửa rồi "đóng gói lại" (repacking) và phát tán dưới dạng bản cài đặt giả mạo. Phát hiện trường hợp này, ứng dụng sẽ dừng để tránh giao dịch trong môi trường không an toàn.
- Có công cụ gỡ lỗi, chạy giả lập hoặc bật ADB: Ứng dụng bị chặn nếu có debugger hoạt động, nếu chạy trên giả lập, máy ảo hoặc nếu bật chế độ ADB cho phép máy tính kết nối sâu với điện thoại. Đây là những điều kiện có thể bị lợi dụng để phân tích ứng dụng và can thiệp dữ liệu nhằm gian lận.
Quy định lần này không nhắm vào cấu hình hay đời máy, mà tập trung vào tình trạng an toàn của thiết bị. Điện thoại sử dụng nguyên bản, không root/jailbreak, không mở bootloader, không chạy giả lập và không bật ADB thường ít bị ảnh hưởng.
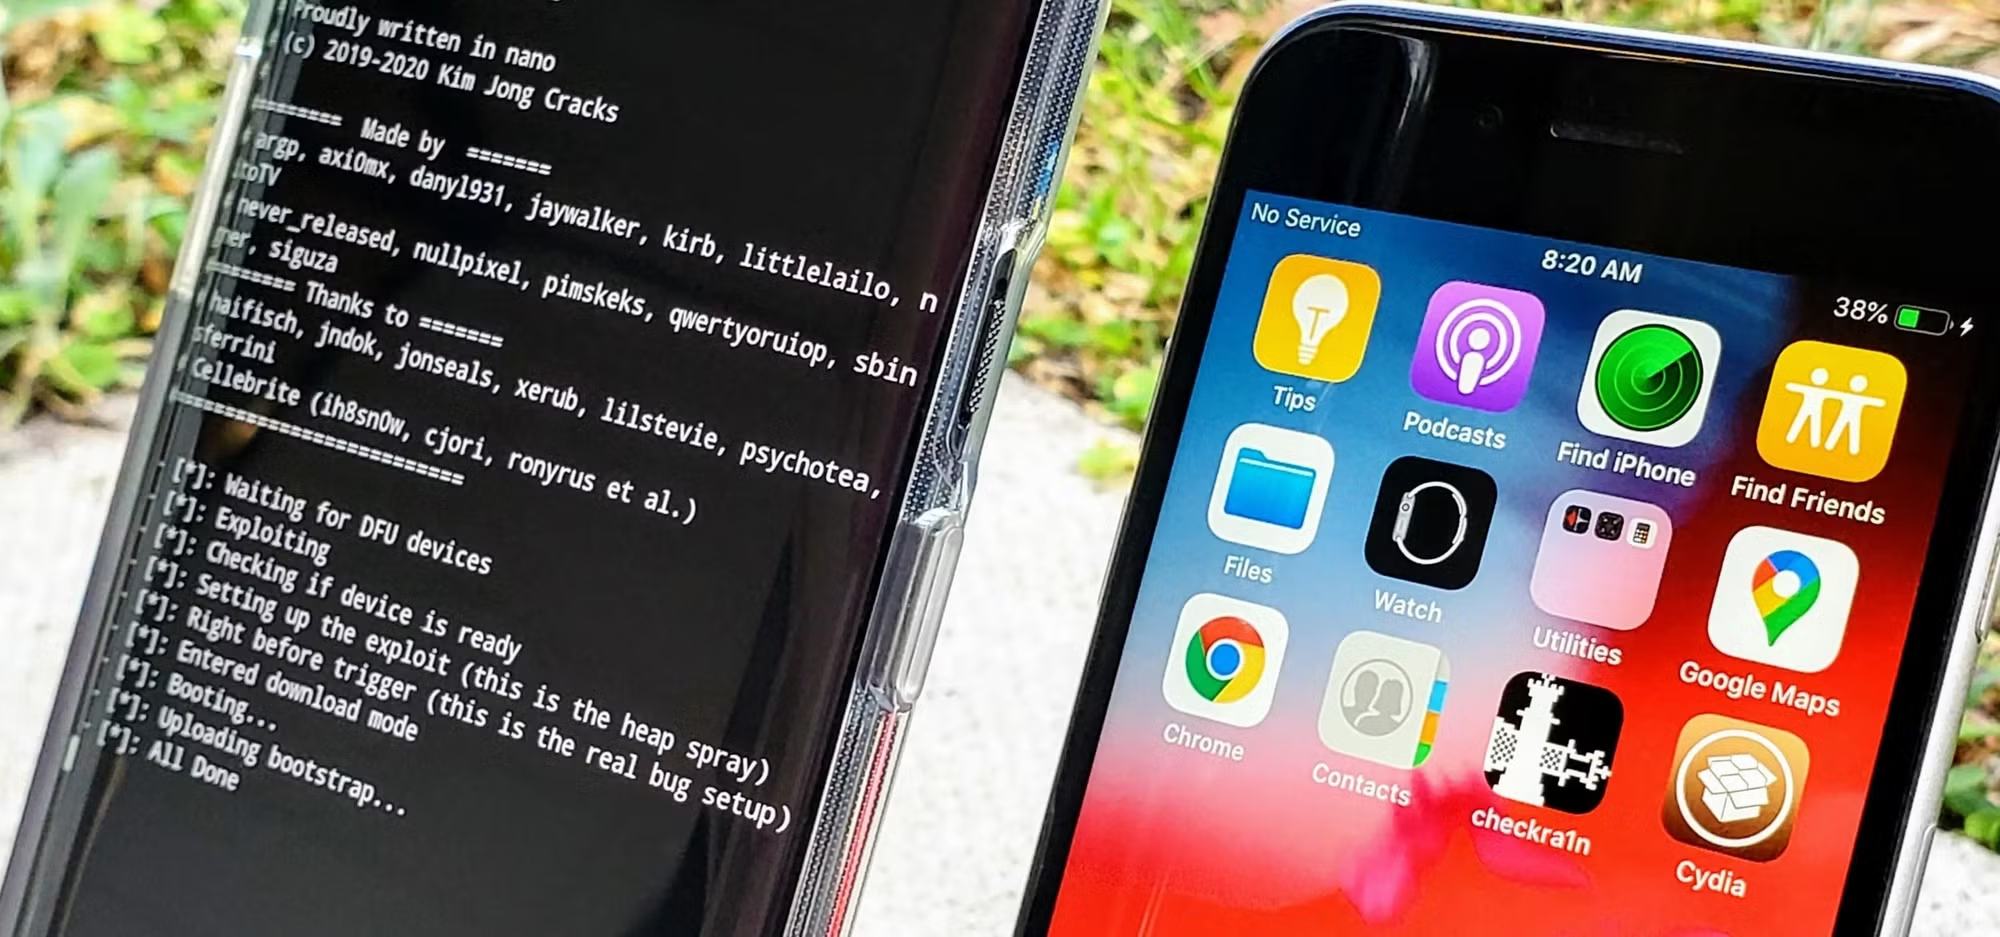
Ngược lại, máy từng can thiệp hệ thống để cài ROM, cài APK ngoài nguồn chính thống hoặc bật chế độ nhà phát triển có thể bị ứng dụng ngân hàng tự thoát từ ngày 1/3.
Người dùng cần làm gì nếu điện thoại bị "chặn" app ngân hàng?
Từ ngày 1/3, nếu mở ứng dụng ngân hàng nhưng bị thoát ra hoặc xuất hiện thông báo thiết bị không đáp ứng tiêu chuẩn an toàn, người dùng cần kiểm tra xem điện thoại có thuộc một trong ba nhóm dấu hiệu bị cảnh báo hay không.
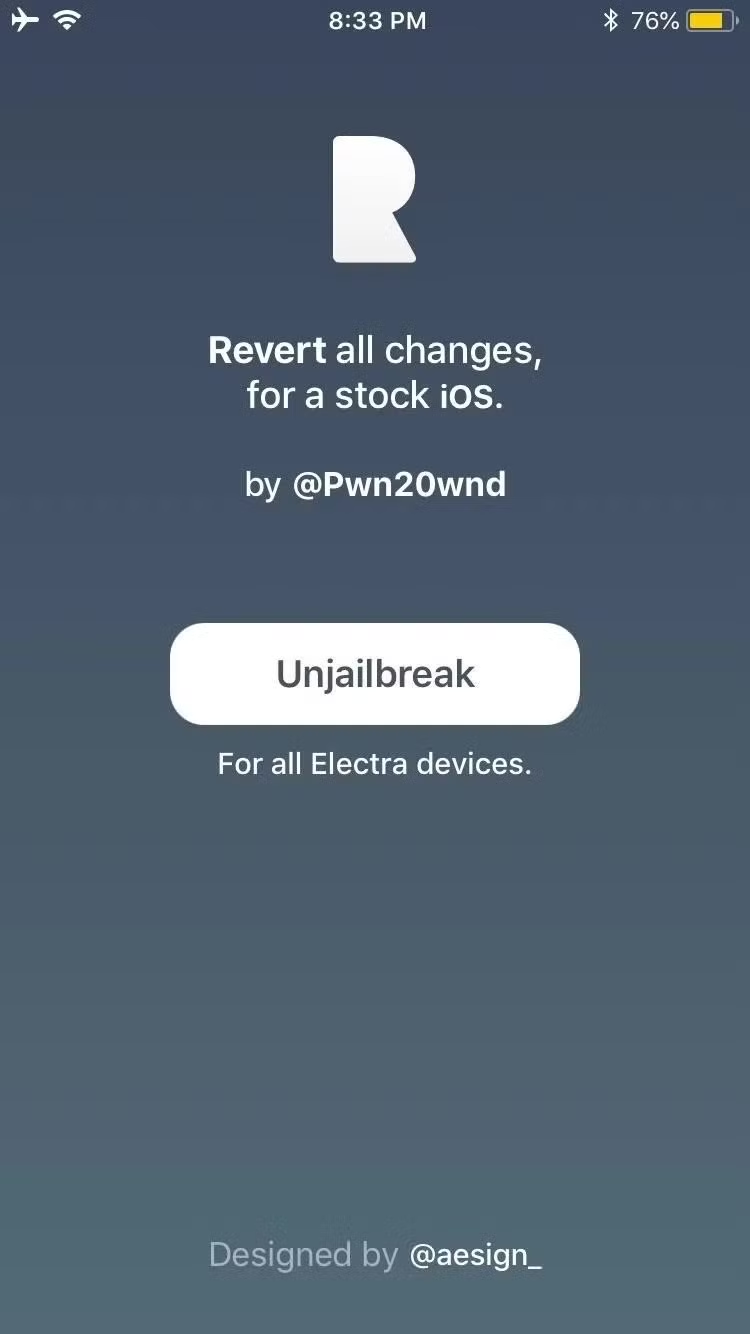
Với người dùng từng root/jailbreak hoặc mở khóa bootloader, cách xử lý là đưa máy về trạng thái "nguyên bản": unroot, gỡ jailbreak và khóa lại bootloader nếu thiết bị cho phép. Nếu không chắc thao tác, nên sao lưu dữ liệu rồi khôi phục cài đặt gốc hoặc mang máy đến nơi kỹ thuật uy tín để tránh tự làm sai khiến máy lỗi nặng hơn.
Nếu nghi ngờ app bị sửa, cài bản giả hoặc máy nhiễm mã độc, hãy gỡ ứng dụng ngân hàng và cài lại từ kho chính thức (App Store/Google Play). Đồng thời xóa các ứng dụng lạ, không rõ nguồn gốc, cập nhật hệ điều hành và quét bảo mật để loại nguy cơ bị theo dõi, đánh cắp thông tin.
Trường hợp liên quan đến debugger/giả lập/ADB, người dùng nên tắt ADB (USB debugging), thoát các công cụ gỡ lỗi và không đăng nhập app ngân hàng trên giả lập hay máy ảo. Sau khi khắc phục, thử mở lại ứng dụng; nếu vẫn bị chặn, hãy liên hệ ngân hàng để được hướng dẫn theo đúng yêu cầu bảo mật của từng ứng dụng.
Song song với yêu cầu thiết bị, Thông tư 77 cũng buộc các ngân hàng siết bảo mật ngay trên ứng dụng Mobile Banking: định kỳ ít nhất 3 tháng rà soát, phát hiện lỗ hổng và nếu rủi ro ở mức cao thì phải kiểm soát giao dịch và vá lỗi nhanh. Vì vậy, người dùng nên cập nhật app và hệ điều hành thường xuyên, vì mỗi bản mới không chỉ thêm tính năng mà còn giúp xử lý các khe hở bảo mật.