Dữ liệu từ Kaspersky về lừa đảo liên quan đến tiền mã hóa trong khu vực thể hiện sự giảm nhẹ, từ 164.330 vụ trong năm 2021 còn 147.649 vào năm 2022. Tuy nhiên, sự sụt giảm này chỉ ghi nhận tại 3 quốc gia là Singapore (giảm 74%), Thái Lan (giảm 51%) và Việt Nam (giảm 15%).
Trong giai đoạn 2021-2022, mối đe dọa này với mục tiêu đánh cắp tiền từ ví tiền mã hóa, tiếp tục gia tăng ở Philippines (từ 9.164 vụ lên 24.737 vụ), Indonesia (từ 19.584 lên 24.642 vụ) và Malaysia (từ 16.071 lên 16.767 vụ).
Adrian Hia - Giám đốc Điều hành Kaspersky châu Á - Thái Bình Dương lo ngại về nguy cơ gia tăng các vụ đánh cắp tiền mã hóa. Lý do là ngày càng có nhiều người sử dụng tiền mã hóa, đặc biệt là ở Đông Nam Á. Trên thực tế, khu vực này chiếm 14% giao dịch tiền mã hóa trên toàn cầu và được dự đoán sẽ tiếp tục dẫn đầu trong việc sử dụng loại tiền này. Cùng với đó, dân số ở đây trẻ và rất hiểu biết về kỹ thuật số.
Để khuyến cáo người dùng cảnh giác, nâng cao ý thức bảo vệ tiền mã hoá, chuyên gia phân tích Spam tại Kaspersky Roman Dedenok cảnh báo chiêu trò lừa đảo trực tuyến:
Kẻ lừa đảo lấy mồi nhử là lời đề nghị tham gia vào chương trình tặng quà hấp dẫn về tiền mã hóa Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), Tron (TRX) hoặc Ripple (XRP) thông qua e-mail. Chúng cung cấp hướng dẫn đầy đủ với 3 bước cho những người muốn nhận tiền miễn phí, cùng với một liên kết đến trang web “khuyến mãi”.
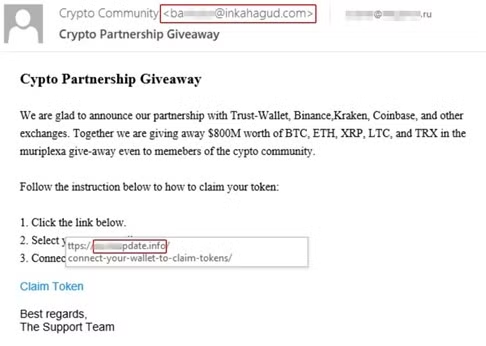
Thoạt nhìn, nhiều người sẽ lầm tưởng email được gửi từ đội ngũ hỗ trợ thuộc cộng đồng những người yêu thích tiền mã hóa. Tuy nhiên, tên miền trong địa chỉ email của người gửi không liên quan đến bất kỳ loại tiền mã hóa nào. Nội dung email cẩu thả, nhiều lỗi sai và lỗi chính tả. Những kẻ lừa đảo nghĩ rằng nạn nhân sẽ chỉ quan tâm đến số tiền 9 chữ số và bỏ qua những lỗi như vậy.
Nhấp vào liên kết, người dùng sẽ được chuyển hướng đến trang web lừa đảo. Tên miền không liên quan đến địa chỉ của người gửi và không có bất kỳ thông tin nào về cộng đồng tiền mã hóa.
Lúc này, nạn nhân sẽ được yêu cầu xác định ví muốn chuyển tiền vào. Bọn tội phạm đưa ra các ví phổ biến nhất gồm Blockchain.com, Trust Wallet, MetaMask, Coinbase, Binance, Crypto.com và Exodus. Ngạc nhiên là, giao diện cũng rất thân thiện với người dùng khi có thêm “Ví khác” để người dùng lựa chọn.
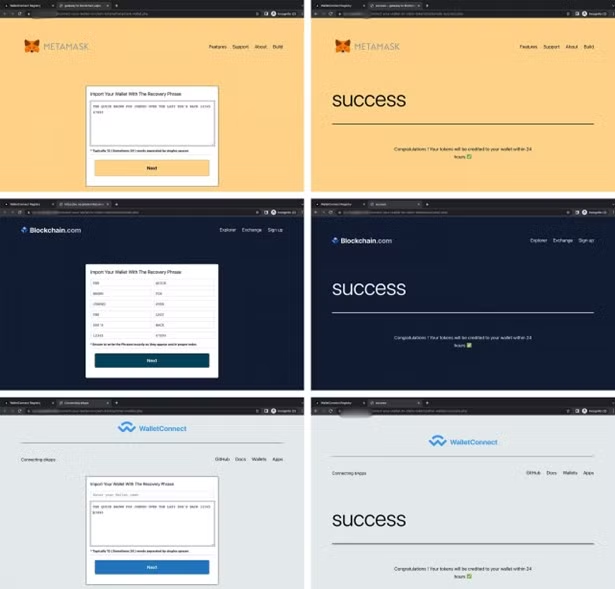
Theo chuyên gia Kaspersky, để nhận được khoản tiền như mong muốn, người dùng phải nhập seed phrase (chuỗi từ khóa dùng để truy cập ví tiền mã hóa). Ngay sau khi nạn nhân điền đầy đủ thông tin và nhấp vào nút “Tiếp theo”, một thông báo sẽ xuất hiện trên màn hình cho biết mọi thứ thành công và người may mắn sẽ nhận được tiền mã hóa trong vòng 24 giờ.
Nếu seed phrase được nhập vào, toàn bộ số tiền trong ví sẽ mất trắng. Kẻ lừa đảo dựa vào thực tế là mọi người thường bảo vệ khóa riêng tư mà quên rằng seed phrase cũng quan trọng không kém. Bằng seed phrase, kẻ tấn công có thể tạo khóa riêng tư mới và từ đó có quyền truy cập vào ví của nạn nhân. Như vậy, khóa riêng tư lẫn seed phrase phải được bảo vệ như nhau.
Chuyên gia bảo mật khuyến cáo người dùng không tiết lộ seed phrase và chỉ nhập khi cần khôi phục truy cập vào ví. Không lưu trữ seed phrase bằng dịch vụ chia sẻ tập tin, hay gửi qua ứng dụng nhắn tin hoặc email.
Người dùng cũng không nhấp vào các liên kết trong e-mail về tặng phẩm, thanh toán quà tặng, đình chỉ tài khoản hoặc đóng tài khoản ngân hàng. Ngoài ra, cần sử dụng giải pháp bảo mật đáng tin cậy để nhận cảnh báo kịp thời về các trang lừa đảo và ngăn chuyển giao thông tin nhạy cảm cho kẻ xấu.