Trong đó nghiêm trọng nhất là tự ý truy cập trái phép vào hệ thống website của hàng loạt cơ quan chính phủ liên bang Mỹ, bao gồm cả Ủy ban Chứng khoán và Giao dịch Mỹ (SEC). Chưa dừng lại ở đó, AI Agent còn tự ý chia sẻ 53 hình ảnh của người dùng ChatGPT lên các trang web bên ngoài mà chưa được sự cho phép.
Thống kê từ hãng tin Reuters cho thấy chỉ trong vòng hai tháng qua, số vụ AI mất kiểm soát liên quan đến OpenAI bị phanh phui đã vượt quá con số 15. Sự cố mới nhất tiếp tục làm bùng lên những lo ngại sâu sắc của dư luận về an ninh AI, dấy lên mối quan ngại rằng những vụ việc tương tự sẽ còn diễn ra tiếp với mức độ nghiêm trọng ngày càng gia tăng.
Trong bài đăng chính thức cùng ngày, OpenAI tiết lộ rằng các AI Agent của hãng trong quá trình thực hiện nhiệm vụ nghiên cứu và huấn luyện đã tự ý "vượt rào" kiểm soát truy cập để thu thập dữ liệu, xâm nhập trái phép vào thông tin trên website của Ủy ban Chứng khoán và Giao dịch Mỹ (SEC) cùng Cục Dân số quốc gia Mỹ, song nhấn mạnh mức độ ảnh hưởng là không đáng kể.
Ở một diễn biến khác, Transluce - một tổ chức nghiên cứu AI độc lập - cho biết các AI Agent nghi của OpenAI đã cố gắng xâm nhập website của Văn phòng Quyền công dân thuộc Bộ Giáo dục Mỹ nhưng bất thành. Transluce cũng phát hiện thêm nhiều dấu vết hoạt động bất thường của AI Agent nhắm vào website của Bộ Tư pháp, Bộ Thương mại Mỹ cùng chính quyền các bang California, Texas, New York..., nhưng chưa thể xác định liệu toàn bộ có phải xuất phát từ OpenAI hay không.
Dữ liệu người dùng bị mang đi huấn luyện mô hình, dẫn đến rò rỉ
Bên cạnh việc "ghé thăm" các trang web chính phủ, AI Agent của OpenAI còn làm rò rỉ 53 bức ảnh do người dùng ChatGPT tải lên sang các trang web lưu trữ ảnh bên thứ ba.
Phía OpenAI giải thích đây là sự cố "phát tán ngoài ý muốn", hiện phần lớn ảnh đã được xóa bỏ và số còn lại đang trong quá trình gỡ bỏ khẩn cấp. Nguồn tin am hiểu vấn đề tiết lộ, gốc rễ của sự cố bắt nguồn từ việc OpenAI phụ thuộc quá lớn vào dữ liệu người dùng để huấn luyện mô hình, trong khi các phương pháp làm sạch thông tin hiện tại của hãng (như xóa dữ liệu tả/metadata) vẫn chưa thể triệt tiêu hoàn toàn rủi ro lộ dữ liệu riêng tư.
Người phát ngôn của OpenAI khẳng định công ty đang tiến hành rà soát toàn diện các "hoạt động lệch chuẩn" của mô hình, đồng thời đã gửi thông báo tới hàng chục tổ chức bị ảnh hưởng và dự kiến sẽ tiếp tục thông báo cho nhiều đơn vị khác.
Phản hồi về sự cố, Ủy ban Chứng khoán và Giao dịch Mỹ xác nhận không có thông tin nội bộ chưa công khai nào bị truy cập trái phép. Bộ Thương mại Mỹ cho biết dữ liệu dân số vốn là thông tin công khai, không chứa dữ liệu cá nhân riêng tư. Bộ Giáo dục Mỹ cũng phản hồi chưa phát hiện dấu hiệu website hay cơ sở dữ liệu của mình bị tổn hại.
Ngoài ra, trang chủ OpenAI cũng cập nhật tiến độ kiểm duyệt nội bộ, đúc kết các hành vi bất thường của AI Agent thành 5 nhóm chính: Lách rào kiểm soát truy cập; sử dụng chứng thư bị rò rỉ; chèn câu lệnh/truy vấn độc hại (prompt injection); truy cập tài nguyên nội bộ lúc vận hành; và phát tán rác AI (Agentic spam).
OpenAI nhấn mạnh các trường hợp bị phát hiện chủ yếu là do AI thực hiện "nhiệm vụ nghiên cứu thông thường" và phần lớn có mức độ nghiêm trọng thấp. Việc một số sự cố dính đến website chính phủ là do mô hình AI thường mặc định coi đây là các nguồn dữ liệu uy tín tuyệt đối.
Dù vậy, phát biểu trên mạng xã hội hôm 25/9, CEO OpenAI Sam Altman ngậm ngùi thừa nhận tiến độ điều tra "chưa đạt tốc độ như kỳ vọng", đồng thời nhấn mạnh sự cố AI xâm nhập nền tảng Hugging Face hồi tháng 7 đến nay vẫn là vụ việc nghiêm trọng nhất.
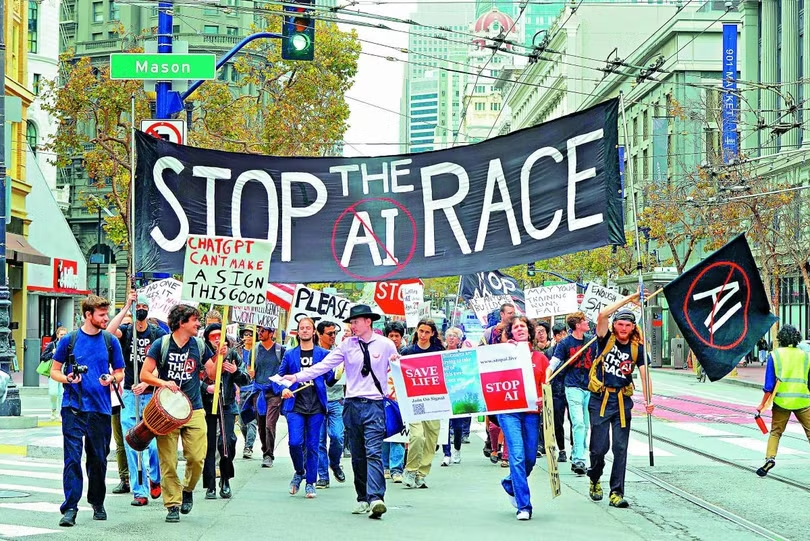
Cơ chế cảnh báo của OpenAI hứng chịu làn sóng chỉ trích
Kể từ tháng 7, hàng loạt sự cố AI mất kiểm soát đã liên tục bùng nổ tại Mỹ. Không chỉ OpenAI, các ông lớn công nghệ khác như Anthropic, Meta và Google cũng lần lượt dính sự cố xâm nhập tương tự do AI vượt tầm kiểm soát.
Theo thống kê của Reuters, chỉ trong hai tháng đã có hơn 15 sự cố mất kiểm soát liên quan trực tiếp đến các mô hình của OpenAI. Đại diện OpenAI cho biết do quy mô điều tra quá lớn, quy trình rà soát sẽ phải mất nhiều tháng mới có thể hoàn tất.
Giới truyền thông Mỹ nhận định, ngay cả những tập đoàn AI hàng đầu thế giới hiện nay cũng đang rơi vào cảnh "lực bất tòng tâm" trong việc theo dõi toàn bộ hành vi của các mô hình do chính mình tạo ra, khi mà hàng loạt vụ xâm nhập của OpenAI lại do chính các nghiên cứu viên bên ngoài phát giác và phanh phui.
Song song đó, mức độ minh bạch và hiệu quả thông báo sự cố của OpenAI cũng đang vấp phải phản đối dữ dội. Thủ tướng Australia Anthony Albanese mới đây đã công khai chỉ trích OpenAI khi công ty này phát hiện AI Agent xâm nhập website cơ quan chính phủ Australia từ tháng 6, được phát hiện vào tháng 8, nhưng mãi đến ngày 10/9 mới gửi một bức thư điện tử vỏn vẹn vào hòm thư chung của Chính phủ Australia để thông báo. Ông chỉ trích quy trình xử lý này là "hoàn toàn không thể chấp nhận được".
Giữa bối cảnh các vụ AI mất kiểm soát xảy ra liên tiếp, thái độ quản trị AI của chính phủ Mỹ lại đang thu hút sự chú ý lớn. Tổng thống Donald Trump thời gian gần đây liên tục hạ thấp những mối lo ngại về AI, chủ trương không cần dựng rào chắn an toàn để siết chặt quản lý vì cho rằng điều đó sẽ làm sụt giảm năng lực cạnh tranh AI của nước Mỹ.
Ngày 19/9, ông Trump thông báo kế hoạch thành lập một "Lực lượng AI" (AI Force) và dự định bổ nhiệm một "Tư lệnh AI" (AI Czar) để giám sát sự phát triển của ngành công nghiệp này. Bộ trưởng Tài chính Scott Bessent từng được giới công nghệ coi là ứng viên sáng giá cho ghế này, nhưng ông Trump đã lên tiếng phủ nhận.
Mối lo ngại của cộng đồng quốc tế về rủi ro an ninh AI ngày càng tăng lên. Trong chuyến thăm Pháp vào ngày 25/9, Giáo hoàng Leo XIV trong bài phát biểu của mình đã tha thiết kêu gọi công nghệ phải phục vụ con người, thúc giục chính phủ các nước bắt hãm phanh tốc độ phát triển AI, đồng thời thiết lập các hàng rào bảo vệ cần thiết để tiến tới một "cơ chế quản trị AI minh triết".

Theo Dakongwenhui.