Hơn một tháng, 37 tổ chức tài chính bị hacker tấn công
Theo hãng thông tấn Yonhap, từ ngày 30/9 đến ngày 3/11, có 37 tổ chức tài chính Hàn Quốc báo cáo tổng cộng 40 vụ xâm nhập hệ thống.
Các đơn vị bị ảnh hưởng thuộc nhiều lĩnh vực: 10 doanh nghiệp tài chính điện tử, 5 công ty đầu tư tài chính, 5 ngân hàng tiết kiệm, 4 ngân hàng, 4 công ty tài chính kết nối đầu tư trực tuyến, 3 doanh nghiệp bảo hiểm, 3 công ty kinh doanh tài sản ảo, 2 công ty tài chính cho vay và một tổ chức tín dụng tương trợ.
Tổng cộng khoảng 473.000 dữ liệu bị đánh cắp, chủ yếu gồm thông tin nhân viên, họ tên khách hàng, số định danh cá nhân và số tài khoản. Nhà chức trách chưa phát hiện dữ liệu mật khẩu ngân hàng hoặc những thông tin nhạy cảm có thể bị sử dụng trực tiếp để thực hiện giao dịch thanh toán trái phép bị rò rỉ.
Ngoài dữ liệu cá nhân, lượng tài sản trị giá khoảng 1 tỷ won (tương đương 750.000 USD) cũng bị đánh cắp. Số tài sản này chủ yếu liên quan đến các sàn giao dịch tiền mã hóa quy mô nhỏ, doanh nghiệp tài chính điện tử và các nền tảng kết nối đầu tư trực tuyến.
Tuy nhiên, theo thông tin hiện có, chưa ghi nhận trường hợp khách hàng cá nhân bị mất tiền thực tế.
Nghi vấn tin tặc sử dụng công cụ AI tự động xâm nhập
Một số nguồn tin cho rằng tin tặc có thể đã sử dụng hệ thống kiểm thử xâm nhập tự động ứng dụng AI do Trung Quốc phát triển, mang tên ARTEX, kết hợp với các mô hình AI như DeepSeek và Claude để hỗ trợ quá trình tấn công.
Theo các thông tin được dẫn lại, công cụ này có khả năng tự động hỗ trợ dò tìm và khai thác lỗ hổng trong hệ thống công nghệ thông tin. Các mục tiêu bị nhắm tới được cho là bao gồm cổng thông tin dành cho nhân viên tổ chức tài chính, hệ thống được các đơn vị môi giới cho vay sử dụng, cũng như các nền tảng thuê ngoài và dịch vụ của bên thứ ba.
Nếu được xác nhận, việc sử dụng công cụ AI để tự động hóa hoạt động dò tìm và khai thác lỗ hổng có thể làm gia tăng tốc độ, quy mô và mức độ phức tạp của các cuộc tấn công mạng.
Tuy nhiên, hiện chưa có đủ thông tin để khẳng định ARTEX là công cụ được sử dụng trong toàn bộ các vụ việc, cũng như xác định nguồn gốc và danh tính của nhóm tin tặc đứng sau chiến dịch này.
Sẽ kiểm tra toàn diện về công tác bảo mật hơn 580 tổ chức tài chính
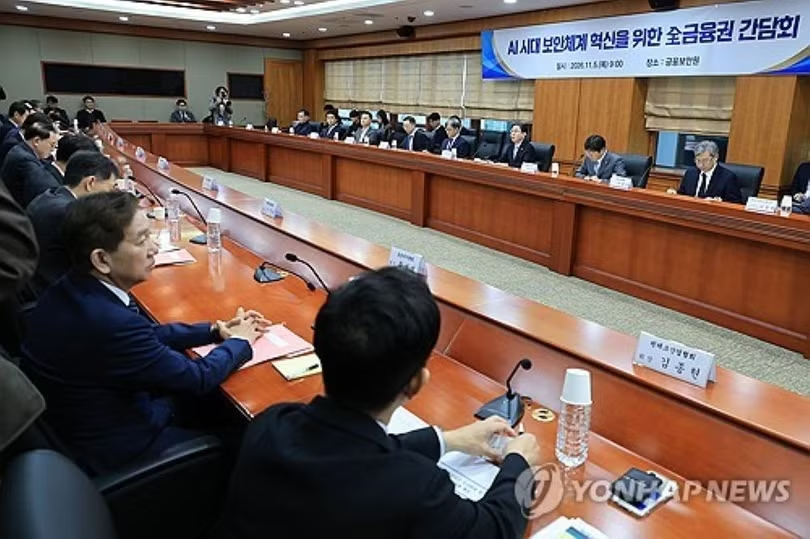
Trước tình hình trên, ngày 5/11, Chủ tịch Ủy ban Dịch vụ Tài chính Hàn Quốc Lee Eog-weon đã cùng đại diện Cơ quan Giám sát Tài chính, Viện An ninh Tài chính và các hiệp hội trong ngành đã tổ chức cuộc họp mang tên “Đổi mới hệ thống an ninh mạng ngành tài chính trong kỷ nguyên AI” để đánh giá tình hình và bàn biện pháp ứng phó.
Nhà chức trách dự kiến rà soát hệ thống bảo mật của hơn 580 tổ chức tài chính, bao gồm các doanh nghiệp kinh doanh tài sản ảo và tài chính điện tử. Nội dung kiểm tra không chỉ tập trung vào lỗ hổng kỹ thuật mà còn đánh giá hoạt động của hệ thống kiểm soát nội bộ tại từng tổ chức.
Nếu phát hiện lỗ hổng bảo mật hoặc yếu kém trong quản lý, cơ quan chức năng sẽ yêu cầu các đơn vị liên quan lập tức khắc phục. Trường hợp tiếp tục xảy ra xâm nhập mạng sau khi hoàn tất đợt kiểm tra toàn diện, các tổ chức vi phạm sẽ bị xử lý nghiêm.
Chủ tịch Ủy ban Dịch vụ Tài chính Lee Eog-weon cảnh báo: “Không thể dung thứ cho việc biết rõ rủi ro an ninh mạng nhưng vẫn bỏ mặc, hoặc lơ là ngay cả những biện pháp quản lý cơ bản, khiến sự cố xảy ra hay thiệt hại lan rộng do kiểm tra mang tính hình thức và ứng phó thụ động”.
Ông cũng nhấn mạnh những trường hợp sai phạm quản lý nghiêm trọng hoặc ứng phó yếu kém sẽ bị truy cứu trách nhiệm theo quy định pháp luật, kể cả đối với giám đốc điều hành và các thành viên ban lãnh đạo.
Theo Yonhap, UDN