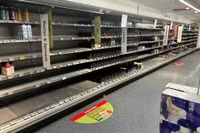
Theo hãng tin Anh Sky News ngày 2/11, chiến dịch tấn công mạng này đã ảnh hưởng đến ít nhất 8 quốc gia, gồm Thụy Điển, Bỉ, Hà Lan, Bồ Đào Nha, Ireland, Phần Lan, Estonia và Italy. Hàng chục siêu thị đã ghi nhận sự cố. Chính phủ Italy phải triệu tập cuộc họp khẩn cấp để ứng phó, trong khi Ủy ban châu Âu nhận định đây là hành động phá hoại có chủ đích, nhằm gây rối loạn chuỗi cung ứng thực phẩm.
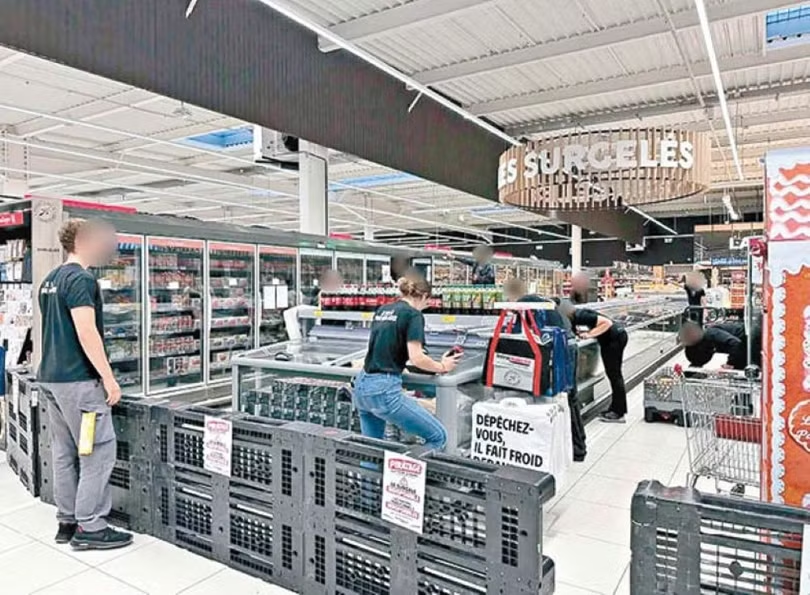
Đáng chú ý, hồi giữa tháng 10 vừa qua, hơn 350 siêu thị tại Pháp cũng bị tấn công vào hệ thống làm lạnh, gây ra hỏa hoạn và thiệt hại thực phẩm. Chỉ trong vòng ba tuần, phương thức tấn công tương tự đã lan rộng sang nhiều nước châu Âu.
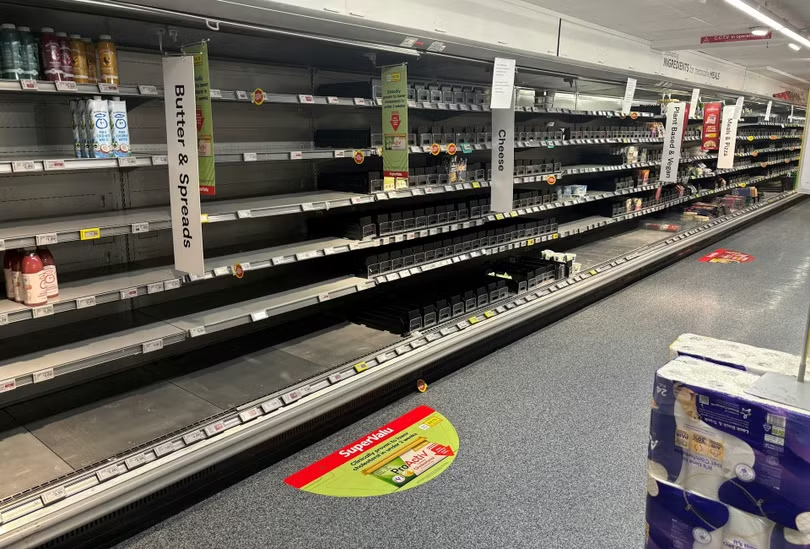
Tại Bỉ, 15 siêu thị thuộc hệ thống Carrefour bị ảnh hưởng. Ireland ghi nhận 13 cửa hàng hệ thống siêu thị SuperValu gặp sự cố. Nhiều siêu thị tại Bồ Đào Nha và Thụy Điển cũng trở thành nạn nhân. Ngay cả các cửa hàng IKEA tại Bỉ cũng không tránh khỏi cuộc tấn công.
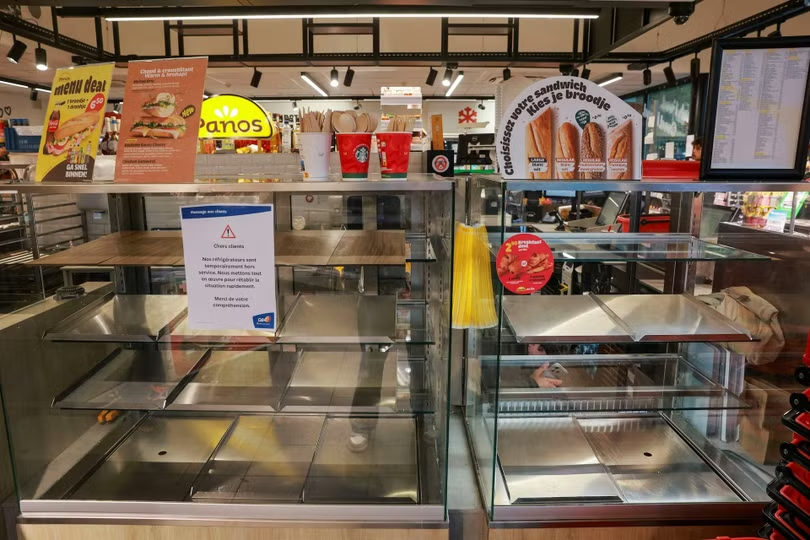
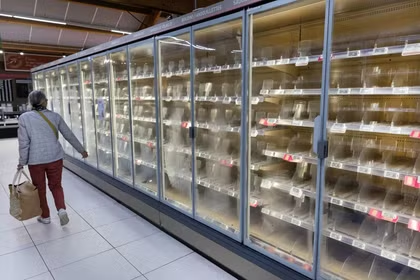
Thiệt hại đối với ngành bán lẻ thực phẩm rất lớn. Engla Ingwall, quản lý một cửa hàng ICA nhượng quyền tại Stockholm (Thụy Điển), cho biết toàn bộ thực phẩm bảo quản trong các tủ đông của cửa hàng đều bị hỏng.
“Không còn thứ gì cứu vãn được. Đây là một cuộc tấn công mạng, toàn bộ tủ đông của chúng tôi đều bị đẩy nhiệt độ lên 50 độ C”, bà Ingwall cho biết.
Tại Estonia, một số tủ đông trong siêu thị cũng bị tin tặc điều chỉnh nhiệt độ lên 50 độ C. Trong khi đó, một doanh nghiệp kinh doanh thịt tại Bỉ bị đẩy nhiệt độ bảo quản lên cao, khiến mỗi cửa hàng thiệt hại hàng chục nghìn euro.
Tập đoàn siêu thị Coop tại đảo Sicily (Italy) xác nhận một số cửa hàng của mình bị tin tặc chiếm quyền điều khiển từ xa, tăng nhiệt độ hệ thống làm lạnh vào khoảng 4 giờ sáng, khiến thực phẩm bị biến chất. Cảnh sát bưu chính và cơ quan an ninh quốc gia Italy đang mở cuộc điều tra.
Kết quả điều tra ban đầu tại nhiều nước cho thấy phần lớn thiết bị bị tấn công đều kết nối với các module quản lý từ xa của Danfoss, tập đoàn Đan Mạch chuyên sản xuất thiết bị và giải pháp điều khiển nhiệt độ.
Các cửa hàng bị ảnh hưởng thường sử dụng thiết bị đời cũ, có khả năng bảo mật hạn chế hoặc kết nối hệ thống qua mạng 4G, tạo ra những lỗ hổng để tin tặc khai thác. Danfoss hiện đang hỗ trợ khách hàng khôi phục hệ thống và triển khai các bản cập nhật bảo mật.
Một nhà phân phối thiết bị tại Estonia nhận xét phương thức tấn công lần này gần như giống hệt vụ việc xảy ra tại Pháp trước đó.
Đến nay, vẫn chưa có tổ chức hay cá nhân nào đứng ra nhận trách nhiệm. Các siêu thị cũng chưa nhận được yêu cầu trả tiền chuộc. Tuy nhiên, giới chuyên gia an ninh mạng cho rằng việc tấn công trực tiếp vào cơ sở hạ tầng dân sinh, không nhằm đánh cắp dữ liệu hay đòi tiền chuộc mà chủ yếu để gây thiệt hại kinh tế và làm rối loạn hoạt động xã hội, mang nhiều đặc điểm của chiến tranh hỗn hợp do các chủ thể cấp nhà nước tiến hành.
Các cơ quan chức năng châu Âu cho biết kể từ khi căng thẳng Nga - Ukraine bùng phát năm 2022, những nguy cơ tấn công hỗn hợp nhằm vào cơ sở hạ tầng dân sinh đã trở thành vấn đề an ninh đặc biệt đáng quan tâm. Giới chuyên gia cho rằng, tin tặc không cần đánh sập hệ thống điện hay phá hủy nhà máy, chỉ cần chiếm quyền điều khiển một thiết bị làm lạnh để biến hàng tấn thực phẩm thành phế phẩm. Đây là ví dụ đáng chú ý về nguy cơ tấn công vào các hệ thống điều khiển công nghiệp (OT) và hạ tầng dân sinh trong chiến tranh hỗn hợp.
Phía Nga nhiều lần bác bỏ các cáo buộc họ liên quan đến các hoạt động phá hoại như vậy. Hiện cơ quan điều tra tại các nước châu Âu đang phối hợp đối chiếu phương thức và dấu vết kỹ thuật của từng vụ việc, nhằm xác định thủ phạm và ngăn chặn làn sóng tấn công tiếp tục lan rộng.
Theo HK01, LTN