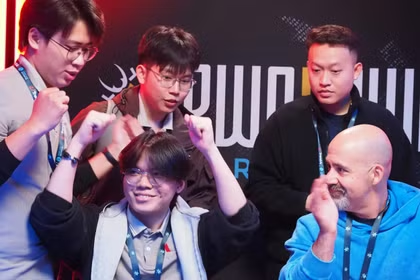
Cuộc thi Pwn2Own Ireland 2026 diễn ra ngày 6-9/10 tại thành phố Cork, Ireland, thu hút nhiều chuyên gia bảo mật quốc tế. Các đội tham gia tìm cách khai thác những điểm yếu trong các sản phẩm công nghệ để chứng minh nguy cơ bị tấn công.
Những màn khai thác thành công, đáp ứng quy định của ban tổ chức, sẽ được trao tiền thưởng.
VinSOC và Viettel liên tiếp khai thác thành công nhiều thiết bị
Việt Nam có 2 đội tham gia Pwn2Own Ireland 2026 là VinSOC và Viettel Cyber Security (VSC). VinSOC thuộc hệ sinh thái Vingroup, chuyên nghiên cứu lỗ hổng và bảo vệ hệ thống công nghệ. Trong khi đó, VCS là đơn vị an ninh mạng thuộc Viettel, từng giành nhiều thành tích tại các cuộc thi bảo mật quốc tế, trong đó có Pwn2Own.
Theo kết quả do Zero Day Initiative (ZDI), đơn vị tổ chức Pwn2Own, công bố, VinSOC đã giành tổng cộng 97.500 USD (khoảng 2,51 tỷ đồng), sau 3 màn khai thác thành công trong ngày thi đầu tiên 6/10. Trong khi đó, VCS nhận 41.750 USD (gần 1,08 tỷ đồng) từ 2 màn thi diễn ra trong ngày 6 và 7/10.
Tổng tiền thưởng của hai đội đạt 139.250 USD, tương đương gần 3,6 tỷ đồng.
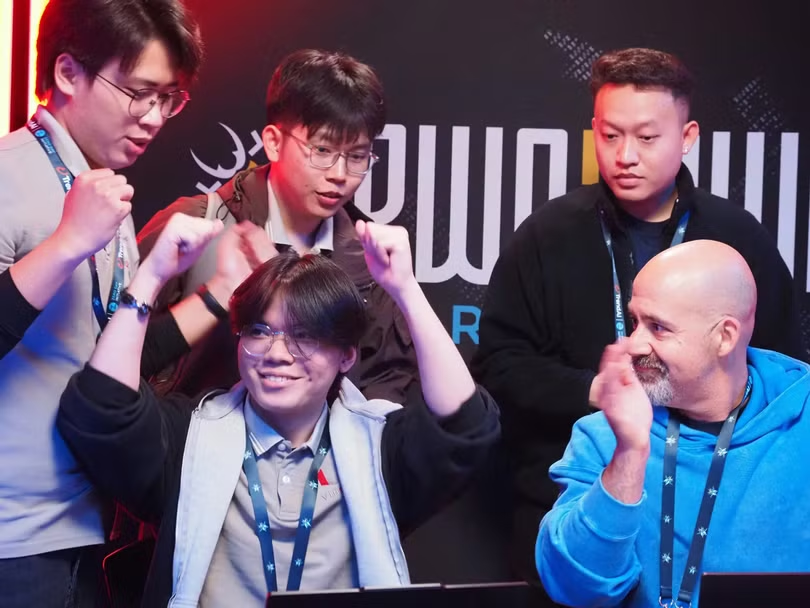
Một trong những thành tích nổi bật thuộc về hai chuyên gia Vũ Chí Thành và Huỳnh Đức Tin của VinSOC. Họ đã sử dụng 7 lỗ hổng bảo mật chưa từng được công bố, còn gọi là zero-day, để khai thác thành công Philips Hue Bridge Pro.
Đây là thiết bị trung tâm dùng để kết nối và điều khiển hệ thống đèn thông minh Philips Hue trong gia đình. Màn khai thác mang về khoảng 1,03 tỷ đồng tiền thưởng cùng 4 điểm Master of Pwn.
Cũng trong ngày 6/10, Vũ Chí Thành và Huỳnh Đức Tin cùng đồng đội Nguyễn Nam tiếp tục khai thác thành công Oracle Autonomous AI Database bằng cách kết hợp 5 lỗ hổng bảo mật.
Đây là hệ thống cơ sở dữ liệu của Oracle, sử dụng AI để tự động hóa nhiều công việc quản trị và vận hành. Thành tích này giúp nhóm nhận thêm khoảng 1,03 tỷ đồng cùng 4 điểm.
VinSOC còn có một màn khai thác thành công loa thông minh Sonos Era 300 do 2 chuyên gia sử dụng tài khoản linhlhq và Sơn Đinh thực hiện. Nhóm kết hợp 2 lỗ hổng, trong đó một lỗi đã được công khai trước đó, qua đó giành thêm khoảng 451 triệu đồng và 3,5 điểm.
Về phía VCS, chuyên gia Nguyễn Thành Đạt đã khai thác thành công Samsung Galaxy S26 bằng cách kết hợp 4 lỗ hổng bảo mật. Tuy nhiên, 3 lỗi trong số này đã được nhà sản xuất biết đến. Vì vậy, đội nhận mức thưởng khoảng 806 triệu đồng cùng 3,25 điểm.
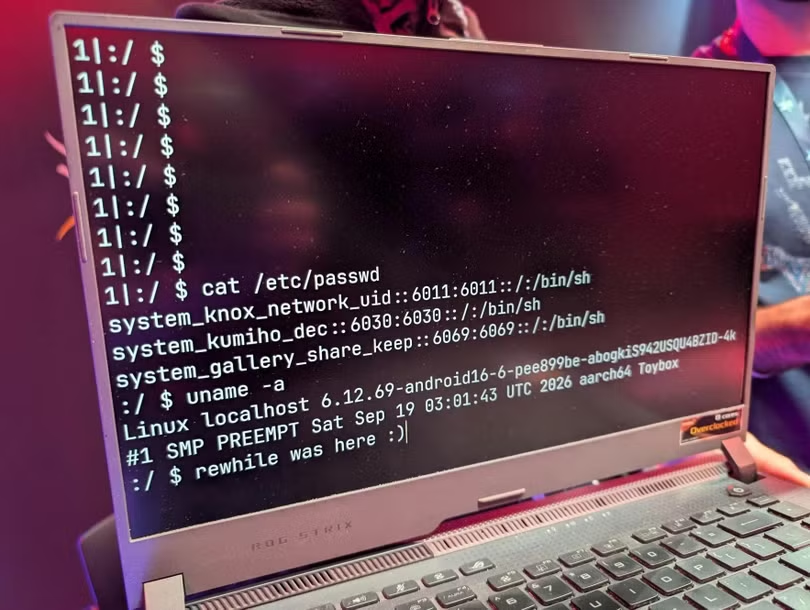
Sang 7/10, Nguyễn Thành Đạt và đồng đội sử dụng tài khoản dungnm tiếp tục khai thác thành công Sonos Era 300. Màn thi sử dụng 2 lỗ hổng zero-day mới và một lỗi trùng với phát hiện trước đó, mang về thêm khoảng 271 triệu đồng cùng 4,25 điểm.
Tính đến hết ngày thi thứ hai, VinSOC tích lũy được 11,5 điểm Master of Pwn, trong khi VCS có 7,5 điểm từ các màn khai thác đã được xác nhận.
Vì sao hacker được trả hàng tỷ đồng để tìm lỗ hổng bảo mật?
Pwn2Own là cuộc thi bảo mật quốc tế được tổ chức từ năm 2007. Tại đây, các chuyên gia được phép tìm và khai thác lỗ hổng trong những sản phẩm công nghệ thuộc danh sách mục tiêu của ban tổ chức.
Khác với hành vi tấn công trái phép nhằm đánh cắp dữ liệu hoặc chiếm quyền thiết bị, hoạt động tại Pwn2Own được thực hiện trong môi trường có kiểm soát. Mục đích là phát hiện những điểm yếu bảo mật trước khi chúng có thể bị kẻ xấu lợi dụng.
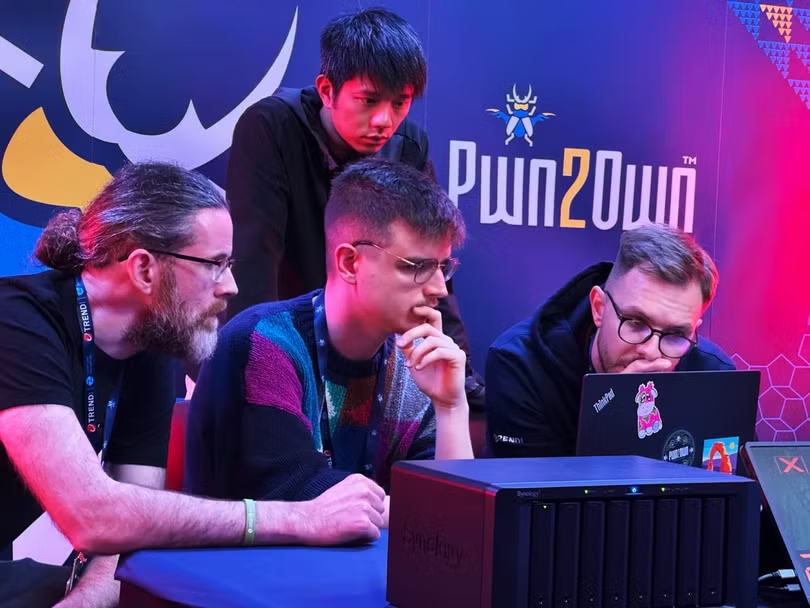
Để nhận thưởng, thí sinh phải chứng minh có thể khai thác thành công lỗ hổng theo mục tiêu và thời gian quy định. Ban tổ chức sẽ kiểm tra phương pháp, xác định tính hợp lệ và đối chiếu xem lỗ hổng đã được phát hiện trước đó hay chưa.
Mức thưởng phụ thuộc vào từng sản phẩm, hạng mục và kết quả thực tế. Những lỗ hổng hoàn toàn mới thường có giá trị cao hơn các lỗi đã được nhà sản xuất biết đến hoặc trùng với phát hiện của đội khác. Điều này lý giải vì sao cùng khai thác thành công một thiết bị nhưng các đội có thể nhận số tiền khác nhau.
Đáng chú ý, mục tiêu của Pwn2Own Ireland 2026 không chỉ có điện thoại và máy tính. Cuộc thi còn bao gồm máy in, thiết bị điều khiển nhà thông minh, sản phẩm chăm sóc sức khỏe và các hệ thống phục vụ ứng dụng AI.
Việc phát hiện lỗ hổng trên những sản phẩm này có ý nghĩa trực tiếp với người sử dụng. Chẳng hạn, thiết bị điều khiển nhà thông minh thường kết nối với nhiều sản phẩm khác trong gia đình. Nếu tồn tại điểm yếu bảo mật nghiêm trọng, chúng có thể trở thành mục tiêu của các cuộc tấn công.
Tuy nhiên, việc một thiết bị bị khai thác tại Pwn2Own không đồng nghĩa tất cả sản phẩm cùng loại đều có thể dễ dàng bị xâm nhập. Những màn thi thường là kết quả của quá trình nghiên cứu chuyên sâu, đôi khi phải kết hợp nhiều lỗ hổng mới đạt được mục tiêu.
Sau khi được xác nhận, thông tin về các lỗ hổng sẽ được chuyển tới nhà sản xuất để nghiên cứu và khắc phục. ZDI thông thường dành cho doanh nghiệp thời hạn 90 ngày xử lý trước khi công bố chi tiết kỹ thuật, nhằm hạn chế nguy cơ các lỗi bảo mật bị lợi dụng khi chưa có bản vá.
Thành tích của VinSOC và Viettel Cyber Security cho thấy các chuyên gia Việt Nam có khả năng nghiên cứu bảo mật trên nhiều nền tảng, từ điện thoại, thiết bị gia dụng đến hệ thống cơ sở dữ liệu AI. Kết quả cũng tiếp nối sự hiện diện của các đội Việt Nam tại Pwn2Own trong những năm gần đây.