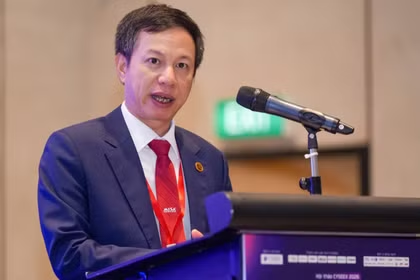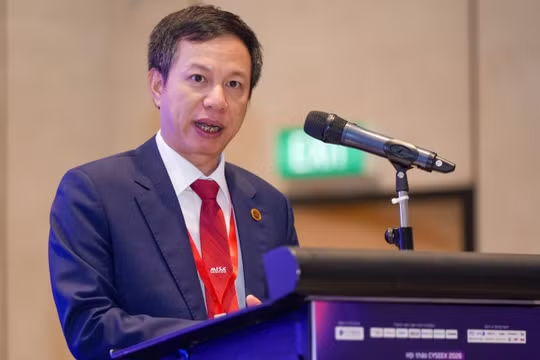
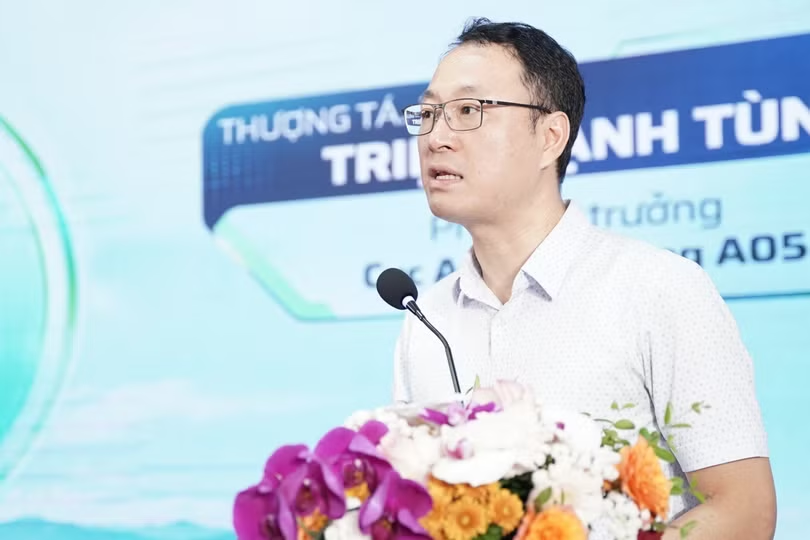
Ngày 23/10, tại hội thảo “An ninh năng lượng cho chuyển đổi xanh trong kỷ nguyên số”, thượng tá, tiến sĩ Triệu Mạnh Tùng, Phó cục trưởng Cục An ninh mạng (A05), cho rằng khi các hệ thống quản lý, giám sát và điều khiển ngày càng kết nối, sự cố an ninh mạng có thể ảnh hưởng đến hoạt động sản xuất và cung ứng năng lượng.
Đáng chú ý, nguy cơ không chỉ đến từ bên trong hệ thống mà còn có thể xuất phát từ nhà cung cấp công nghệ, phần mềm, dịch vụ và các kết nối với đối tác bên ngoài. Doanh nghiệp cần đánh giá an toàn trong quá trình lựa chọn công nghệ, quản lý nhà cung cấp và tổ chức kết nối từ xa.
Việc ứng dụng công nghệ mới, trong đó có trí tuệ nhân tạo (AI), cũng cần đi kèm đánh giá rủi ro, khả năng kiểm soát và cơ chế giám sát phù hợp, nhất là khi công nghệ tác động trực tiếp đến các hệ thống trọng yếu.
Lãnh đạo A05 khuyến nghị doanh nghiệp chủ động xác định hệ thống cần ưu tiên bảo vệ, kiểm soát quyền truy cập, khắc phục điểm yếu và xây dựng phương án ứng phó sự cố. Các phương án cần được kiểm tra, diễn tập định kỳ để bảo đảm khả năng duy trì hoạt động thiết yếu và khôi phục hệ thống an toàn.
Theo ông Tùng, an ninh mạng không thể chỉ là trách nhiệm của bộ phận kỹ thuật mà cần được đặt trong công tác quản trị doanh nghiệp. Đồng thời, cơ quan chức năng, doanh nghiệp năng lượng và các đơn vị chuyên môn cần tăng cường trao đổi thông tin, chia sẻ cảnh báo và phối hợp xử lý kịp thời các nguy cơ.
Ông nhấn mạnh chuyển đổi số và chuyển đổi xanh chỉ thực sự bền vững khi công nghệ được ứng dụng trên nền tảng an toàn, tin cậy; doanh nghiệp cần chủ động kiểm soát rủi ro thay vì chờ sự cố xảy ra mới tìm cách ứng phó.
Tại hội thảo, ông Vũ Duy Hiền, Phó tổng Thư ký, Chánh văn phòng Hiệp hội An ninh mạng quốc gia cho biết chuyển đổi số và chuyển đổi xanh đang tạo ra những thay đổi sâu sắc trong hoạt động của nền kinh tế. Trong quá trình đó, năng lượng vừa có những yêu cầu phát triển đặc thù, vừa gắn bó chặt chẽ với nhiều ngành kinh tế khác.
“Khi các hệ thống năng lượng ngày càng phụ thuộc vào dữ liệu và công nghệ điều khiển, bảo vệ an ninh mạng phải trở thành một phần không thể tách rời của bảo đảm an ninh năng lượng quốc gia”, ông Hiền chia sẻ.
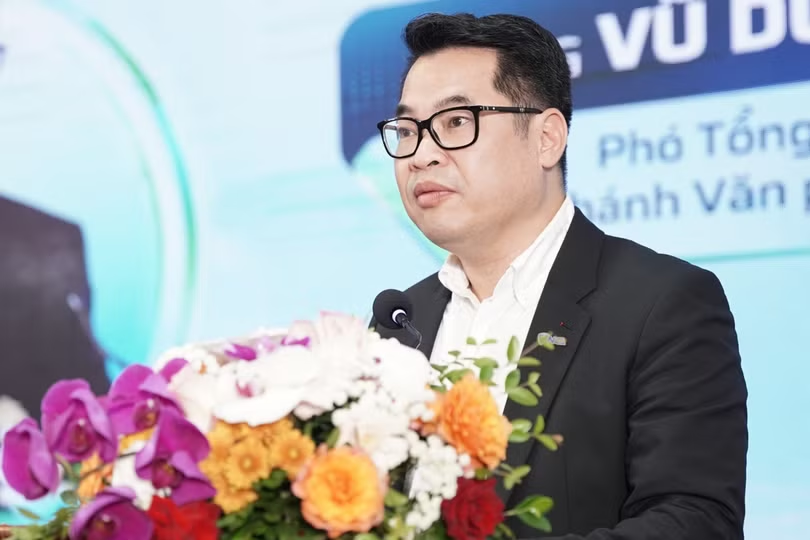
Phó Tổng Thư ký Hiệp hội An ninh mạng quốc gia đề xuất 3 định hướng trọng tâm gồm: Chuyển từ bảo vệ bị động sang chủ động quản trị rủi ro và nâng cao khả năng chống chịu; tăng cường phối hợp giữa cơ quan quản lý, doanh nghiệp năng lượng và các tổ chức chuyên môn; gắn ứng dụng công nghệ mới với yêu cầu an ninh, an toàn và phát triển bền vững.
Ông Nguyễn Trung Nghĩa - chuyên gia tư vấn an ninh mạng, Công ty cổ phần Công nghệ An ninh mạng quốc gia Việt Nam (NCS) - cho biết trong thời gian qua tấn công mạng đã gây ra nhiều thiệt hại cho các hoạt động sản xuất, chuỗi cung ứng.
Nổi bật là vụ tấn công mạng nhằm vào hãng xe Jaguar Land Rover (JLR) từ ngày 31/8/2025. Đây là vụ tấn công mạng gây thiệt hại kinh tế nghiêm trọng nhất trong lịch sử nước Anh với ước tính 1,9 tỷ bảng Anh (khoảng 2,5 tỷ USD).
Tương tự, cuối tháng 9/2025, Tập đoàn đồ uống Asahi (Nhật Bản) đã hứng chịu một cuộc tấn công mạng nghiêm trọng bằng mã độc tống tiền (ransomware), gây tê liệt nhiều hoạt động cốt lõi với thiệt hại ước tính 17 tỷ JPY (khoảng 108,3 triệu USD).
Trước những thiệt hại đã được đong đếm qua các vụ tấn công ảnh hưởng trên không gian mạng đến hoạt động sản xuất của doanh nghiệp, chuyên gia đưa ra các giải pháp nhằm đảm bảo vận hành gồm: Nhận diện và quản lý tài sản; Bảo vệ và phát hiện các mối đe dọa; Giám sát và điều phối; Con người và phối hợp ứng phó.