Tấn công mạng tăng mạnh về quy mô và số lượng
Ngày 23/12, Hiệp hội An ninh mạng quốc gia cho biết, năm 2024 cơ quan, doanh nghiệp tại Việt Nam liên tục đối mặt với nhiều thách thức nghiêm trọng trên không gian mạng, đặc biệt là sự gia tăng đáng kể về số lượng và quy mô các vụ tấn công. Nhiều vụ việc nghiêm trọng đã xảy ra, nhắm vào các doanh nghiệp, tổ chức lớn như VNDirect, PVOIL, Vietnam Post và các cơ sở y tế, giáo dục… cho thấy bất kỳ lĩnh vực nào cũng có thể là mục tiêu tấn công của tội phạm mạng.
Theo báo cáo của Hiệp hội An ninh mạng quốc gia, có tới hơn 46% cơ quan, doanh nghiệp cho biết đã từng bị tấn công mạng ít nhất 1 lần trong năm qua, trong đó 6,7% thường xuyên bị tấn công. Tổng số vụ tấn công mạng trong năm ước tính lên tới hơn 659.000 vụ. Báo cáo của Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an cũng cho thấy chỉ tính riêng các đơn vị trọng yếu đã có tới hơn 74.000 cảnh báo tấn công mạng, trong đó có 83 chiến dịch tấn công có chủ đích APT.
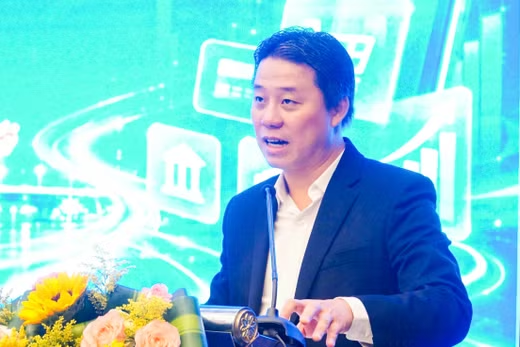
“Tình trạng tấn công mạng hiện nay đặt ra yêu cầu cấp bách về việc nâng cao nhận thức, đầu tư vào các giải pháp an ninh mạng tiên tiến.
Cần đẩy mạnh sự hợp tác chặt chẽ giữa chính phủ, doanh nghiệp và cộng đồng công nghệ, nhanh chóng hoàn thiện hành lang pháp lý và chia sẻ thông tin kịp thời. Đây là những yếu tố quyết định để bảo vệ không gian mạng quốc gia và tạo nền tảng vững chắc cho sự phát triển trong kỷ nguyên số”, ông Vũ Ngọc Sơn, Trưởng ban Công nghệ, Hiệp hội An ninh mạng quốc gia cho biết.
Tấn công có chủ đích phổ biến nhất trong năm 2024
Theo thống kê của Hiệp hội An ninh mạng quốc gia, có tới 26,14% các vụ tấn công trong năm là tấn công APT (tấn công có chủ đích) sử dụng mã độc gián điệp nằm vùng.
Có 4 loại lỗ hổng thường bị tin tặc khai thác để tấn công có chủ đích gồm: Lỗ hổng trong các phần mềm đang sử dụng; Lỗ hổng trong quy trình quản lý, cấu hình, phân quyền; Lỗ hổng từ các chuỗi cung ứng (Supply Chain) không đảm bảo an toàn, an ninh; Lỗ hổng do con người trong hệ thống.
Ngoài nguy cơ bị đánh cắp thông tin, dữ liệu, các cơ quan, doanh nghiệp còn phải đối mặt với mối đe dọa bị mã hoá dữ liệu tống tiền.
Theo khảo sát, có tới 14,5% cơ quan, doanh nghiệp cho biết đã bị tấn công bằng mã độc ransomware trong năm qua. Đây là tỷ lệ đáng báo động bởi hình thức tấn công này rất nguy hiểm, mang tính “sát thương” cao. Khi đã bị mã hoá dữ liệu, không có cách nào để giải mã, hoạt động của cơ quan, doanh nghiệp bị gián đoạn, đặc biệt uy tín bị ảnh hưởng.
Hiệp hội An ninh mạng quốc gia khuyến cáo, để đảm bảo an ninh mạng, các tổ chức cần thực hiện rà soát lỗ hổng hệ thống thường xuyên, bao gồm việc quét và đánh giá toàn diện các ứng dụng, phần mềm và thiết bị mạng, đồng thời cập nhật các bản vá bảo mật kịp thời. Thực hiện giám sát an ninh mạng 24/7 để phát hiện sớm các dấu hiệu bất thường. Xây dựng và duy trì kế hoạch ứng phó sự cố rõ ràng, đảm bảo có phương án sao lưu và phục hồi dữ liệu định kỳ, giảm thiểu thiệt hại khi xảy ra sự cố.